クロスサイト・クッキング
クロスサイト・クッキング(Cross-site cooking)はサイトを攻撃する者にブラウザ用のクッキーを別のサイト・サーバのクッキー・ドメインにセットすることを許すブラウザクラッシャーの一つである。
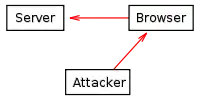
クロスサイト・クッキングは悪意のあるサイトが別のサイトのセッション識別子cookieを定着しうるようなSession fixation攻撃を実行する為に利用される。
他の攻撃シナリオの可能性は、例えば攻撃者がサーバのセキュリティ脆弱性を知る場合であり、それはクッキーを利用した攻撃が可能である。しかし、このセキュリティ脆弱性が例えば攻撃者の知らない管理者のパスワードを必要とする場合はクロスサイト・クッキングは通常の利用者をだましてその者が意図しないまま攻撃を実行させるように利用できる。
クロスサイト
クロスサイト・クッキングはデータかコードを異なるウェブ・サイト間(もしくは場合によっては電子メール/インスタント・メッセージとサイトの間)で移動させる能力をもったクロスサイトスクリプティング、クロスサイトリクエストフォージェリ、Cross-site tracing、Cross-zone scriptingなどと概念で類似している。 これらの問題は、ウェブブラウザが異なる情報/アプリケーション/サイトのための共通プラットホームであるということと関係している。ブラウザによって維持される論理的セキュリティの境界だけがあるサイトが別のサイトを破壊したり、そこからデータを盗むことができないことを保証する。 しかし、クロスサイト・クッキングのようなブラウザクラッシャーは論理的セキュリティの境界をまたいでものを移動させることができる。
起源
クロスサイト・クッキングの名称とその概念は2006年マイケル・ザレウスキーによってもたらされた[1]。 名前はクッキーとクロスサイトを合わせたものでサイト間でクッキーが設定される性質を表現しようとした。2006年のマイケル・ザレウスキーの記事では、1998年5月にクッキー・ドメインが関係した脆弱性をベンダーに報告したベンジャミン・フランツはかれの発見について信用されることになった。ベンジャミン・フランツはその脆弱性を発表し、主に人気のあるブラウザで「プライバシー保護」のメカニズムを回避するための方法として議論した。 マイケル・ザレウスキーは8年後、そのバグがいくつかのブラウザに未解決のまま存在し、クロスサイト・クッキングに悪用されることが可能であるとの結論を出した。 「ベンダーはこれを修正しようと急いではいない」など、いろいろな発言がザレウスキーや他からもなされた。
外部リンク
- Cross-Site Cooking article by Michal Zalewski. Details concept, 3 bugs which enables Cross Site Cooking. One of these bugs is the age old bug originally found by Benjamin Franz.