コンピュータウイルスとワームの年表
このコンピュータウイルスとワームの年表では、著名なコンピュータウイルス、ワーム、トロイの木馬など、いわゆるマルウェアの歴史について時系列順に説明する。
自己増殖オートマトンの理論
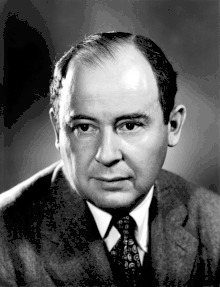
フォン・ノイマン
- 1949年、ジョン・フォン・ノイマンは講義の中で、自己複製するオートマトンの理論について言及している。この内容は、ノイマン死後の1966年に発表された著書『自己増殖オートマトンの理論』に収録された[1]。
メインフレーム中心の時代
- 1971年、最初期の自己複製型プログラムの一つ『クリーパー』が作られた。BBNテクノロジーズ社のボブ・トーマスが作成した[2]。利用したコンピュータはDEC社のPDP-10、OSはTENEXだった。このプログラムは「俺はクリーパー、捕まえられるかな?(I'm the creeper, catch me if you can!)」と表示するものだった。後、レイ・トムリンソンらが改変した[3]。これは、インターネットの前身ARPANETの端末間に広く拡散した。この対策として、トムリンソンは[4]クリーパーを駆除するために『リーパー』というプログラムも作っている[5]。
- 1974年、今でいうFork爆弾の一種、『ラビット』が作られた。このプログラムは複数の自己複製を行い、その動き自体がシステムの能力を低下させ、最終的にクラッシュを引き起こすものだった[6]。
- 1974年頃、プログラマーのジョン・ウォーカーは、UNIVAC 1108向けのプログラム「ANIMAL」を発表した[7]。もともとのANIMALはウイルスではなく、一種の学習型プログラムである。プレイヤーがある動物を頭の中で思い浮かべ、コンピューターからの「その動物の耳は長いですか?」「色は白いですか?」といった質問にイエスかノーかで答えていくうち、コンピューターは過去に登録された動物であれば「それはキリンですね」といった答えを返し、登録されていない動物であればプレイヤーにその動物の名前を入力させて新たに登録する、というものだった。このプログラムは使用希望者が多く、ウォーカーはそのたびにいちいちコピーするのが面倒になったため、まだそのプログラムがインストールされていないディレクトリを見つけたら勝手にインストールするプログラム「PERVADE」を開発した。ウォーカーは、慎重にプログラミングを行ったつもりだったが、結果としてシステムの負荷を異常に高めてしまうものだった。そのため、ANIMALは世界初のトロイの木馬と見なされている[8]。
- 1975年、イギリスのSF作家ジョン・ブラナーは、小説『衝撃波を乗り切れ』を発表し、その中で、コンピュータネットワーク上で増殖するプログラムを初めてワームと呼んだ。
パーソナルコンピュータウイルスの登場
- 1981年に作られたElk Clonerは、初のパーソナルコンピュータウイルスであり、初のコンピュータウイルスとされることもある[9]。当時高校生だったリッチ・ストレンカがApple II向けに作った。Apple IIの主な記憶媒体はフロッピーディスクであり、Elk Clonerはそのブートセクタを利用していた。Elk Clonerは非常に広まった。
- 1983年11月、フレッド・コーエンは、自己複製するコンピュータ・プログラムを初めて「ウイルス」と呼んだ。1984年には、コンピュータ・ウイルスを「他のプログラムを書き換えて、自分自身をコピーするという手法で『感染』するプログラム」と定義した。コンピュータ・ウイルスの拡散を「感染」と初めて呼んだのもコーエンである。ただしコーエンによれば、この呼び名は彼の師レオナルド・エーデルマンが示唆したものである[10]。
- 1983年に作られた「ARF-ARF」と呼ばれたプログラムは、最初期のIBM PC向けトロイの木馬の一つである。このソフトは「DOS用フロッピーディスク中のファイルを直接ソートするプログラム」との触れ込みで、BBSで配布されていた。当時、IBM PC DOSは、ディスク中のファイルの順番が名前順に並んでいなかったため、「ファイルをソートする」という機能は非常に魅力的だった。ところがこのプログラムは、実際にはディスク上の全ファイルを消去するプログラムだった。このプログラムは、実行後にスクリーンに「ARF - ARF」という表示を残す。「ARF」はIBM PCのエラーメッセージAbort, Retry, Fail?の略である。
ケン・トンプソン
- 1984年、アメリカのコンピュータ学者ケン・トンプソンは、チューリング賞の受賞記念講演で『信用の信用性に関する考察(Reflections on Trusting Trust)』との題で、「ソースコードの中身を十分に検証してからコンパイルしたとしても、コンパイラ中に生成コードに密かにバックドアを埋め込むような仕掛けがなされていたら、バックドアを防ぐことができない」という趣旨の発表を行っている[11]。
- 1986年1月[12]、PC/AT互換機に感染する初めてのコンピュータウイルスが見つかった。これは今日Brainと呼ばれており、ブートセクタに感染するタイプである。このウイルスは、19歳のパキスタン人プログラマが作ったものである。
- 1986年12月[13]、ドイツのハッカー組織カオス・コンピュータ・クラブにて、COMファイルに感染するタイプのウイルスについて発表された。翌1987年、実際にIBMパソコンのCOMファイルに感染するウイルスが発見され、後にウィーン・ウイルス(Vienna virus)と命名された[14]。このウイルスは、後に数多くの模倣品が作られている[15]。
- 1987年にはベルント・フィックスがウィーン・ウイルスの対策ソフトウェアを開発し、これが文書に残っている最初期のアンチウイルスソフトウェアであるとされる[16]。
以後、パーソナルコンピュータで動作する様々なコンピュータウイルスが見つかった。
- 1987年、ブートセクタに感染する「リーハイ・ウイルス」(アメリカ合衆国)が見つかっている。ただし、これは発見されたリーハイ大学以外での感染例は見つかっていない。この他、「ストーンド・ウイルス」(ニュージーランド)、 「Ping Pong」(イタリア)もブートセクタ感染タイプである。
- 1987年、プログラムの主要部分が暗号化された初めてのウイルス「Cascade」が見つかっている。このウイルスは、ベルギーIBMでも感染が見つかったこともあり、IBMがウイルス対策ソフト作りに本格的に取り組むきっかけとなった。日本では「1701」の名でも知られる[17]。
- 1987年10月、エルサレム・ウイルスが見つかっている。このウイルスは、「13日の金曜日」にすべての実行ファイルを破壊するというもので、1988年には世界的な流行となった。
- 1987年11月、当時IBMパソコンと並んで人気があったAmigaのブートセクタに感染するタイプのウイルスが登場し、多数の模倣ウイルスが作られた。この少し後、スイスクラッキング会がより巧妙なウイルス「Byte Bandit」を発表した。
- 1987年12月、電子メール(と電話帳)を利用して広がるウイルス、Christmas Tree EXECが発生し、世界中のいたるところでコンピュータネットワークを麻痺させた。
- 1988年4月、ウイルス対策を目的としたメーリングリスト、「VIRUS-L」が始まり[18]、ジョン・マカフィーやユージン・カスペルスキーなど、アンチウイルスソフト開発者が参加した。
- 1988年6月、草の根BBSでApple II用のウイルス「Festering Hate」が発生し、やがて大きく広まった。
- 1988年11月2日、ロバート・T・モリスが作った「Morris worm」は、インターネットに接続しているDEC VAX、Sun BSD UNIXといったマシンに非常に広く感染した。これは、バッファオーバーランを利用した初のウイルスとしても知られる。
- 1989年10月、複数の感染手法を有する「Ghostball」が発見された。
- 1989年に発見された[19]「WDEF」は、Macintoshをターゲットにしたウイルス。当時、MacintoshのOSはディレクトリごとに「DESKTOP」という隠しファイルを持っており、WDEFはこのファイルに感染した。WDEFは本来はリソースタイプの一種であり、ウィンドウの形状などが記録される。ウイルス「WDEF」はこの「DESKTOP」が隠しファイルであること、およびClassic Mac OSがWDEFリソースが容易に作成できるよう設計されていたことを利用していた。
- 1989年、シマンテックがMacintosh向けウイルス対策ソフト「SAM」を発売[20]。
- 1990年、マーク・ウォッシュバーン(Mark Washburn)は、「Cascade」を参考に、ポリモルフィックコードを用いたウイルス「1260」を開発した。このウイルスはいくつかの変種が作られ、「カメレオン・シリーズ」として知られる[21][22][23]。
- 1992年、時限式のウイルス「ミケランジェロ」の感染が広まった。マカフィーの設立者、ジョン・マカフィーは、このウイルスに設定されている3月6日には500万台以上のコンピュータが被害に合うだろうと予測したが、実際には数千台に留まった。後にマカフィーは、「予言した数字は5千〜5百万台だったが、メディアが大きい方の数字ばかり強調して数字が独り歩きしてしまったのだ」と語っている。
- 1992年、コンピュータウイルス作成支援プログラムVirus Creation Laboratoryが発表されたが、生成されたウイルスはこのプログラムの作者が考えていたほどオリジナリティの高いものでは無く、対策が簡単で、あまり広まらなかった。
- 1995年、初のマクロウイルスであるMicrosoft WordをターゲットとしたConceptが作られた[24]。
- 1998年5月6日、Macintosh用のフリーのアンチウイルスソフトウェア、Disinfectantが、急増したマクロウイルスに対応できないとして、バージョンアップを断念した[25]。
- 1998年9月、12年も前に起きたチェルノブイリ原子力発電所事故をヒントにしたともいわれるチェルノブイリが見つかった。
メール利用型ウイルスの登場
- 1999年1月20日、当時人気のソフトウェアOutlook ExpressとInternet Explorerを利用したワーム、Happy99が登場した。
- 1999年3月26日、 Microsoft Outlookを利用したウイルスMelissaが登場した。このウイルスには多くの亜種が作られた。
- 2000年、VBScriptで作られたウイルスLOVELETTERが発見された。これは非常に広まり、数時間で世界中に拡散した。
- 2001年1月17日[26]、Linux(Red Hat Linux)をターゲットにしたウイルス「Ramen」が見つかった。後、同じ感染機構を使い、バックドアを仕込む亜種も作られた[27]。
- 2001年、ターゲットユーザーに電子メールの添付ファイルを開かせることで、Microsoft Outlook[28]のアドレス帳登録のユーザーに拡散させることを目的としたウイルス、アンナ・クルニコワが見つかった。このウイルスの作者はオランダ人で、後に150時間の社会奉仕を命じられている[29]。
- 2001年3月22日[30]に見つかったL10n(「Lionウイルス」ともよばれる)ウイルスは、Linuxシステムに感染するウイルス。BIND DNSサーバーのバッファオーバーフローを利用して感染した。基本的な構造はRamenウイルスを元にしていると見られる。
- 2001年5月8日、Sun Solarisと Microsoft IISの両方のセキュリティホールを狙えるワームエスアドミンディー が登場した。このワームはマシンのWebページを改竄する[17]。
- 2001年7月に見つかったサーカムは、既知のセキュリティホールを利用したもので、メールシステムを利用して広がるだけでなく、ファイル共有を介しても感染した。
- 2001年7月13日に見つかったCode Redは、Microsoft IISの脆弱性を利用した。8月4日にはこれを改良したCode Red IIが登場した。
- 2001年9月18日に見つかったNimdaは、Microsoft IISの脆弱性[17]、電子メール、Code Red IIが作成したバックドアなど数多くの感染手段を持っていた。
- 2001年10月26日に見つかったクレズはMicrosoft Internet Explorerのセキュリティホールを狙ったウイルスで、Outlook Expressではメールをプレビューしただけで感染した[17]。
- 2002年に発表されたBeastは、ウィンドウズマシンをターゲットにしたトロイの木馬作成ツール。Delphiで作られた。
- 2002年3月に見つかったMylifeは、マイクロソフトアウトルックをターゲットにメールで拡散するワーム[31]。
- 2003年1月24日に見つかったSQL Slammerは、Microsoft SQL Serverのセキュリティホールを狙ったワームで、動作は感染のみであったが、そのためもあって爆発的に広がり、多くのサーバーをダウンさせた[32]。また、発見から15分後には、インターネットそのものに大規模なネットワーク障害が発生した[33]。
- 2003年8月12日に見つかったBlaster(別名Lovesan)は、Windows XPとWindows 2000の脆弱性(TCPポート135番)を狙ったワームで、未対策のマシンはインターネットに接続するだけで感染した。
- 2003年8月18日に見つかった Welchia、別名Nachiは、Blasterの感染機構を参考にしたと思われるウイルス。Blasterを除去し、さらにBlaster対策用の修正パッチを勝手にダウンロードして適用し、さらには2004年に自分自身を無効とする機能も備えていた。ただし、ネットワーク負荷が高いという点ではBlasterと同様で、当時ICMPトラフィックが増大した。
- 2003年8月19日に見つかったSobigは、メールの添付ファイルを開くことで感染するタイプのウイルスで、ウイルス自身がメール送信機能を持っているため非常に広まった。ただし、目新しい技術は使われていなかった[35]。特に亜種のSobig.Fは、後にMyDoomウイルスが登場するまで「史上最悪」と呼ばれた[36]。
- 2003年8月[37]に発生したAntinnyは、ファイル共有ソフトWinnyなどをターゲットにしたウイルス。当初は偽のエラーメッセージを表示する程度だったが、後のバージョンで、デスクトップ画面のキャプチャ画像をアップしたり、パソコン内のファイルを勝手に共有フォルダに入れたりする機能が加えられた。このウイルスは、2005年10月にマイクロソフトが駆除ツールを発表した後も、感染パソコンの半分近い17万台が依然として感染したままだった[38]。
- 2003年11月10日[39]に見つかったAgobotはウィンドウズの脆弱性を利用したウイルスで、IRCコントロール型のバックドアを仕込む[40]。ソースコードが出回ったため、いくつもの亜種が作られた。この作者は2004年5月に逮捕され、21歳の失業者だったと判明した[41]。
- 2004年1月18日に見つかった Bagleは、メールの添付ファイルを開くと感染するタイプのウイルス。 メールの送信者を偽装する機能を持っていたため、欧米ではかなり流行した[42]。このウイルスは多くの亜種が作られた。日本でも感染例があったが、送られてくるメールのタイトルが英文だったため、欧米ほどには広まらなかった[43]。
- 2004年1月下旬に見つかったMyDoomは非常に速く広まり、一時はこのウイルスの送信がインターネット上のメールの1割近くを占め、Sobig.Fを越える過去最悪規模となった[36]。
- 2004年2月16日に見つかったNetskyも非常に広まった。これはウイルス作者が、より多彩な感染機構を持ち、セキュリティソフトのウイルス定義ファイルをすり抜けるような亜種を次々に作り、リリースしたためでもあった。特に3月29日に見つかった「Netsky.Q」は、ウイルス対策ソフトの対応が遅れたため、非常に広まった[44]。
- 2004年3月19日に見つかったWittyは、特定のセキュリティソフトを対象としたウイルス。コンピュータシステムを破壊する機能を持つ。一般にコンピュータウイルスは、感染速度と感染マシンに対する破壊力を両立するのが難しいとされるが、このウイルスは破壊的機能を持ちながらもわずか45分で世界中に感染したという驚異の感染力を持つ。例えば感染対象のIPアドレスをランダムに選んでいるため、ファイアーウォールの自動防御機能が働きにくかった。ただしワーム作者が感染対象を絞り込んでいたため、感染台数は1万2千台と少数だった[45]。このウイルスは最近のものにしては珍しく、アセンブラで作成されたと考えられている[46]。
- 2004年5月1日に見つかったSasserは、Microsoft Windowsの脆弱性を利用したワームで、作者は17歳の少年だった。このワームはコンピュータの性能を大きく低下させる他に、 MyDoomやBagleといった他のウイルスを除去した。
- 2004年6月15日、携帯電話をターゲットとした初のワーム、Cabirが発見された。このワームはSymbian OSをターゲットにしたもので、無線通信Bluetoothを通じて感染する[47][48]。
- 2004年8月20日に見つかったVundoはトロイの木馬で、自己増殖はしない。ブラウザの脆弱性を利用してウェブサイトを見ることで感染したり、マルウェアによってダウンロードされたりする。ポップアップの広告を表示する機能があった[49]。
- 2004年12月、ウェブを通じて感染する初のワームSantyが発見された。これはPhpBBの脆弱性を利用したもので、Googleを使って次のターゲットを見つける点も特徴的だった。これはGoogleが対策するまでの間、4万ものサイトに感染した。
- 2005年3月に見つかったCommwarrior-Aは、携帯電話のマルチメディアメッセージングサービス(MMS)を狙った初のコンピュータウイルス[50]。
- 2005年5月10日に見つかった山田ウイルスは、日本の電子掲示板である2ちゃんねるを主に活動したウイルス。2ちゃんねるなどのリンクをクリックすることにより感染する。感染後、そのパソコンのデスクトップ画面を勝手にアップロードしたり、2ちゃんねるの掲示板に勝手に文字を書き加えたりした[51]。
- 2006年1月20日、アンチウイルスソフトを無効する能力を備えたワーム、Blackwormが発見された。
- 2006年2月16日に見つかったLeapは、2001年にリリースされたMac OS Xをターゲットとした初のウイルスだった[52]。
- 2006年3月末[53]に見つかったBrontokは、マレーシアなどで非常に広まった[54]。
- 2006年9月に見つかったStration は、感染後、インターネットから改良版ウイルスを自動でダウンロードする機能を備えていた。このためパターンマッチングで検出するのが難しかった[55]。
- 2007年1月17日に見つかったStorm Wormは、電子メールを通じてマイクロソフトのシステムに侵入するワーム。電子メールから直接感染するのではなく、電子メールに表示されたウェブサイトを閲覧することで感染する[56]。感染したコンピュータをStorm botnetに組み込む。これは主にロシアで広まり、6月30」日には170万台が感染した。9月までには1千万台が感染したとも言われる[57]。
- 2007年7月に見つかった Zeusはマイクロソフトウィンドウズシステムをターゲットにしたトロイの木馬作成ツール。Zeusで作られたマルウェアは「Zbot」と呼ばれ、銀行口座情報を盗もうとする。2008年頃から広まりだした[58]。(ツール作成自体は2006年と見られる[59]。)Zbotはブラウザに侵入すると、ネットバンクなどのサイトを装い、個人情報を入力させる。ただし単なるだまし画面ではなく、その個人情報を使って実際にネットバンク決済などを行うため、発覚がしにくかった[60]。Zeusは少なくとも当初は、このソフトの作者が金銭で売買していた[61]。2009年には15万台が感染している[58]。2010年、Zeusのソフト作成者はバージョンアップを断念し、ソースコードが別のマルウェア作成ソフトSpyEyeの作者に無償譲渡された[59]。2011年にはAndroid用の作成機能が付け加えられている[62]。2013年にはFacebookを通じての感染が広まり、問題となった[63]。
- 2008年5月に発見された「Rustock.C」は、ボットネットを利用したマルウェア。マイクロソフトのシステムをターゲットとする。ウイルス登場は2007年10月と見られ、数ヶ月にわたって発見されなかったことになる[64]。
- 2008年7月31日に見つかった Koobfaceは、FacebookとMyspaceの利用者をターゲットとしたマルウェア。「友人」からのメッセージを装い、動画を再生するよう即し、その際にEXEファイルを実行させて感染する[65]。多くの亜種が作られた[66]。
- 2008年11月21日、Microsoft Windows 2000やMicrosoft Windows 7ベータの脆弱性をターゲットにしたワーム、Confickerが発見され、9百万〜1500万台のサーバーシステムに影響を与えた。被害はフランス海軍[67]、イギリス国防省[68]などにも及んだ。マイクロソフトはこのワームの作者逮捕の情報に対して25万ドルの賞金を付けた[69]。このワームには亜種も作られ、A〜Eの添字が付けられている。2008年12月16日に、この脆弱性を解決するパッチを公開している[70]。
サイバーテロと政府によるマルウェア作成疑惑
- 2009年7月4日(アメリカ合衆国の独立記念日)、アメリカ合衆国と韓国に対して大規模なサイバーテロが仕掛けられた[71](2009年7月サイバーテロ)。これは、電子メールを利用して広まったマルウェアの「W32.Dozer」がDDoS攻撃を仕掛ける仕組みだった。
- 2010年1月に見つかったWaledacは、感染したパソコンを スパムボットに変える。これは全世界数十万台のパソコンに感染し、1日当たり15億通のスパムメールの原因となった。マイクロソフトはバージニア州東地区の連邦裁判所と連携し、277個のドメインを遮断することで、これの抑え込みにある程度成功した[73]。
- 2010年2月18日、マルウェアのAlureonが発見された。これは、マイクロソフトが提供するパッチを当てた後、マシンがブルースクリーンとなる現象が発生し、この原因を突き止める過程で発見された[74]。
- 2010年6月17日[75]に発見されたスタックスネット(Stuxnet)は、コンピュータによる産業制御システムSCADAをターゲットにした初のワームである[76]。これは、元々はイランの核関連設備をターゲットにしたものとも言われている[77]。ニューヨーク・タイムズは2011年1月16日、イスラエルとアメリカ合衆国の共同開発であると報じている[78]。侵入方法はゼロデイアタック、つまりセキュリティホールが見つかった際、その修正プログラムが提供される前に素早く利用する方法だった[79]。
- 2010年9月9日に見つかったhere you haveは、「Here you have」というタイトルでメールを送り、ポルノサイトへの勧誘を装って「scr」の拡張子のファイルを開かせ、感染させる[80]。
- 2010年9月15日に発見されたKenzeroは、Winnyなどのファイル共有ソフトを通じて感染する。このウイルスは有用そうなソフトに擬装されており、感染すると実行者に個人情報を入力させる画面を表示し、入手した個人情報をメールで「国際著作権機構」を名乗る団体のウェブサイトに送信し、さらにそのウェブサイトから和解金と称した金銭振り込みを要求する。感染者数こそ5500名に過ぎなかったが、内661名が振り込み詐欺に応じてしまっている[81]。
- 2011年夏に見つかったMortoは、マイクロソフトウィンドウズのRemote Desktop Protocol(RDP)を利用して感染する。RDPを感染ルートに利用するウイルスはMortoが初めてとみられる[82]。Mortoは、RDPログインを許可しているウィンドウズサーバーを探し、そのサーバーのアドミニストレータアカウントにパスワード辞書を使ってパスワード破りを試みる[83]。
- 2011年秋に見つかったDuquは、特定の相手を攻撃するために作られたと思われるウイルスで、期間限定で動作して、期間終了後は自己消滅する機能を持つ。このため正体がなかなか分からなかったが、ブダペスト工科経済大学のチームが解明に成功し[84]、スタックスネットと同じ作者によるものである可能性が高いと明らかになった[79]。
- 2012年5月29日に見つかったFlameは、中東の政府機関・研究機関をターゲットにしたと思われるマルウェア。ロシアのコンピュータセキュリティ会社、カスペルスキー・ラボ[85]とCrySyS Lab[86]などが発見した。このウイルスは何年も使われていたものとみられる。発見後すぐ、おそらくマルウェアを仕込んだ者によって、コンピューター上からの削除が試みられたと伝えられている[87]。
- 2012年8月16日に見つかったShamoonは、中東のエネルギー関連施設をターゲットにしたとみられる別のマルウェア。ワークステーション3万台が攻撃を受けた[88]。
脚注
- von Neumann, John (1966年). “Theory of self-reproducing automata”. 2010年6月12日閲覧。
- “The Evolution of Viruses and Worms” (2004年). 2009年2月16日閲覧。
- Deborah Russell, G. T. Gangemi (1991). Computer Security Basics. O'Reilly Media, Inc. p. 86. ISBN 9780937175712
- 高橋 正和 (2010). “情報セキュリティの課題と対応策”. サイエンティフィック・システム研究会.
- Russell, Deborah; Gangemi, G T (1991). Computer Security Basics. O'Reilly. p. 86. ISBN 0-937175-71-4
- Robin Wielputz (2007). Evolution! From Creeper to Storm.
- “ANIMAL Source Code”. Fourmilab.ch (1996年8月13日). 2012年3月29日閲覧。
- “The Animal Episode”. Fourmilab.ch. 2012年3月29日閲覧。
- 高橋正和 『「なめ猫」と、情報セキュリティの今昔』、2008年
- “Fred Cohen 1984 "Computer Viruses – Theory and Experiments"”. Eecs.umich.edu (1983年11月3日). 2012年3月29日閲覧。
- Communication of the ACM, Vol. 27, No. 8, August 1984, pp. 761-763.
- John Leyden (2006年1月19日). “PC virus celebrates 20th birthday”. 2013年6月27日閲覧。
- Peter Szor (2005). The Art of Computer Virus Research and Defense. Pearson Education. p. 56. ISBN 9780672333903
- “Kaspersky Lab viruslist”. Viruslist.com. 2012年3月29日閲覧。
- F-Secure. “Vienna”. 2013年7月5日閲覧。
- SECURE LIST. “History of malicious programs 1987”. 2013年7月28日閲覧。
- IPA (2012年5月9日). “IPAに届けられたウイルスの概要”. 2013年7月28日閲覧。
- “Welcome!” (1988年4月22日). 2013年7月28日閲覧。
- Symantec. “WDEF”. 2013年8月7日閲覧。
- Symantec (1998年5月27日). “「Norton AntiVirus for Macintosh 5.0J」を発表”. 2013年7月30日閲覧。
- “Virus.DOS.Chameleon.1260 - Securelist”. Viruslist.com. 2010年7月10日閲覧。
- “V2PX”. Vil.nai.com. 2010年7月10日閲覧。
- “What we detect - Securelist”. Viruslist.com. 2010年7月10日閲覧。
- “Glossary - Securelist”. Viruslist.com. 2010年7月10日閲覧。
- Norstad (1998年10月11日). “Disinfectant Retired”. 2013年2月28日閲覧。
- McAfee (2001年1月25日). “ウイルス情報 Linux/Ramen.worm”. 2013年8月3日閲覧。
- F-Secure (2001年1月). “ウイルス情報 Ramen”. 2013年8月3日閲覧。
- “Kournikova computer virus hits hard”. BBC News. (2001年2月13日) 2010年4月9日閲覧。
- Evers, Joris (2002年5月3日). “Kournikova virus maker appeals sentence”. 2010年11月20日閲覧。
- Thor Olavsrud (2001年3月24日). “BIND のセキュリティホールをついたワームが登場”. 2014年4月23日閲覧。
- “MyLife Worm”. Antivirus.about.com (2002年3月7日). 2012年3月29日閲覧。
- “The Spread of the Sapphire/Slammer Worm”. 2012年12月14日閲覧。
- “Slammed!” (July, 2003). 2012年12月14日閲覧。
- ITPro (2003年1月15日). “「Re:」で始まる件名のメールに注意,「Sobig」ウイルスを米CERT/CCが警告”. 2013年8月3日閲覧。
- e-Words. “MyDoom”. 2013年8月3日閲覧。
- Internet Watch. “Winnyを経由して感染するウイルス「Antinny」特集”. 2013年8月3日閲覧。
- Internet Watch (2005年11月21日). “マイクロソフト、ウイルス駆除ツールで20万以上の「Antinny」を駆除”. 2013年8月3日閲覧。
- “Backdoor.Win32.Agobot.gen”. Securelist. 2012年3月29日閲覧。
- f-secure (2004年10月21日). “ウイルス情報 Agobot”. 2013年8月3日閲覧。
- INTERNET Watch (2004年5月10日). “ウイルス「Agobot」の作者も、Sasser作者と同日に独で逮捕される”. 2013年8月3日閲覧。
- All About (2004年2月23日). “セキュリティ・簡単実験! 「送信者詐称」をやってみよう”. 2013年8月3日閲覧。
- All About (2004年3月2日). “Netsky、Bagleも怖いが… 日本で流行するウイルスとは?”. 2013年8月3日閲覧。
- IT Pro (2004年4月8日). “国内を襲った「Netsky」ウイルスの猛威”. 2013年8月3日閲覧。
- IDG Japan (2004年6月3日). “「マルウェアの新章」開くWittyワームの恐ろしさ”. 2013年7月28日閲覧。
- F-Secure ウイルス情報 (2004年3月20日). “witty”. 2013年7月28日閲覧。
- “Threat Description:Bluetooth-Worm:SymbOS/Cabir”. F-secure.com. 2012年3月29日閲覧。
- “SymbOS.Cabir”. Symantec. 2012年3月29日閲覧。
- “Vundo”. McAfee. 2009年3月1日閲覧。
- ITMedia (2005年3月8日). “MMSで感染する初の携帯電話ウイルス「Commwarrior」”. 2013年7月28日閲覧。
- IT media (200505020). “亜種も登場、まだまだ2ちゃんねるを荒らし続ける「山田ウイルス」のその後”. 2013年8月7日閲覧。
- Internet Watch (2006年2月17日). “Mac OS Xをターゲットにした“初”のウイルス「Leap.A」”. 2013年8月3日閲覧。
- “Threat Description: Email-Worm:W32/Brontoken:Template:Not a typoN”. F-secure.com. 2012年3月29日閲覧。
- IT Pro (2006年5月4日). “マレーシアで「Brontok」ウイルスが感染拡大中”. 2013年8月3日閲覧。
- 黒木直樹 (2008年6月11日). “2004年〜2008年:大きく金銭目的にシフト,深く静かに広がるウイルス感染”. 2013年7月30日閲覧。
- PC online (2008年6月4日). “「ストームワーム」ウイルスは死なず――新たな迷惑メールが出現”. 2013年8月3日閲覧。
- Peter Gutmann (2007年8月31日). “World's most powerful supercomputer goes online”. [[Full Disclosure (mailing list)|]]. 2007年11月4日閲覧。
- PC online (2009年8月26日). “「15万台が感染、国内でも被害多数」、ウイルスツール「Zeus」の脅威”. 2013年8月5日閲覧。
- McAfee (2010年11月19日). “「Zeus」+「SpyEye」:高機能バンキングマルウェア合併の舞台裏”. 2013年8月5日閲覧。
- IT pro (2010年9月14日). “個人情報を盗むマルウエアZeus/Zbotの実態”. 2013年8月5日閲覧。
- IT pro (2008年4月28日). “売買されるウイルス作成ツール、「無断コピーは対策メーカーに報告!」”. 2013年8月5日閲覧。
- ITmediaニュース (2011年7月15日). “マルウェアの「Zeus」がAndroidを標的に、偽ウイルス対策ソフトも出現”. 2013年8月5日閲覧。
- IRORIO (2013年6月6日). “Facebook上のリンクで感染するウイルス「Zeus」に注意!!”. 2013年8月3日閲覧。
- “Win32.Ntldrbot (aka Rustock)”. Dr. Web Ltd.. 2009年3月1日閲覧。
- Trend Micro. “KOOBFACEがソーシャル・ネットワーキング・サイトを標的に!”. 2013年8月3日閲覧。
- “Koobface malware makes a comeback”. cnet.com (2010年4月9日). 2009年4月13日閲覧。
- Willsher, Kim (2009-02-07). French fighter planes grounded by computer virus. London: The Daily Telegraph 2009年4月1日閲覧。.
- Williams, Chris (2009-01-20). MoD networks still malware-plagued after two weeks. The Register 2009年1月20日閲覧。.
- Neild, Barry (2009年2月13日). “$250K Microsoft bounty to catch worm creator”. CNN 2009年3月29日閲覧。
- “MS08-067: Vulnerability in Server service could allow remote code execution”. Microsoft Corporation. 2013年8月3日閲覧。
- nikkeiBPnet (2009年7月15日). “米韓サイトへの攻撃と「サイバーテロ」”. 2013年8月3日閲覧。
- IT Pro (2010年2月26日). “Microsoft、ボットネット「Waledac」の通信遮断で「大きな成果」”. 2013年8月3日閲覧。
- “Alureon trojan caused Windows 7 BSoD”. microsoft.com (2010年2月18日). 2010年2月18日閲覧。
- “VirusBlokAda News”. Anti-virus.by. 2012年3月29日閲覧。
- Gregg Keizer (2010年9月16日). “Is Stuxnet the 'best' malware ever?”. Infoworld. 2010年9月16日閲覧。
- Stuxnet virus: worm 'could be aimed at high-profile Iranian targets’, Telegraph, 23 Sep 2010
- Afpbb (2011年1月17日). “イスラエルと米国、イランの核施設狙ったウイルスを共同開発 米紙”. 2013年8月5日閲覧。
- Internet Watch (2011年10月19日). “Stuxnet類似のウイルス「DuQu」が見つかる、各社が警戒を呼びかけ”. 2013年8月5日閲覧。
- PC online. “「Here you have」ウイルスが猛威、メールやUSBメモリーで感染拡大”. 2013年8月3日閲覧。
- Internet Watch (2010年4月1日). “5500人以上が感染した「Kenzero」、振り込め詐欺の40倍の成功率”. 2013年8月5日閲覧。
- IT Life hack (2011年9月1日). “新しいワーム型ウイルス「Morto」がWindowsを狙ってる!”. 2013年8月5日閲覧。
- “Morto Worm Spreads to Weak Systems”. blogs.appriver.com (2011 [last update]). 2013年8月7日閲覧。
- Internet Watch (2011年10月19日). “ウイルス「Duqu」がWordのゼロデイ脆弱性を使用していたことが判明”. 2013年8月5日閲覧。
- AFP BB (2012年5月30日). “イランを狙うコンピューターウイルス「フレーム」、イスラエルが関与?”. 2013年8月5日閲覧。
- “sKyWIper: A Complex Malware for Targeted Attacks”. Budapest University of Technology and Economics (2012年5月28日). 2012年5月30日時点のオリジナルよりアーカイブ。2012年5月29日閲覧。
- AFP BB (2012年6月11日). “コンピューターウイルス「フレーム」に何者かが自己消去コマンドを送信”. 2013年8月5日閲覧。
- Wired (2012年8月28日). “世界最大の石油企業、ワークステーション3万台に攻撃”. 2013年8月5日閲覧。
外部リンク
- Snopes — Compilation of viruses, worms, and trojan horses.
- A short history of hacks, worms and cyberterror by Mari Keefe, Computerworld, April 2009
- 10 Most Dangerous Computer Viruses from 2002 to 2012
| 伝染性マルウェア |
|
|---|---|
| 潜伏手法 | |
| 収益型マルウェア | |
| OS別マルウェア | |
| マルウェアからの保護 |
|
| マルウェアへの対策 |
|
 カテゴリ | |
This article is issued from Wikipedia. The text is licensed under Creative Commons - Attribution - Sharealike. Additional terms may apply for the media files.